
●本书赞誉
序一
序二
序三
前言
章 网络安全
1.1 网络流量的收集
1.1.1 最传统的抓包方式libpcap
1.1.2 scapy
1.1.3 gopacket
1.1.4 丢包与性能提升
1.1.5 PF_RING、DPDK与af_packet
1.2 Web流量的抓取方式
1.2.1 TCP流还原
1.2.2 HTTP
1.2.3 使用packetbeat抓取网络流量
1.2.4 其他方案
1.2.5 一些常见问题
1.3 其他流量收集方式
1.3.1 tcpdump
1.3.2 Wireshark
1.3.3 tshark
1.4 开源网络入侵检测工具Suricata
1.4.1 Suricata安装
1.4.2 Suricata suricata.yaml配置介绍
1.5 DDoS简介及检测
1.5.1 DDoS基本防御手段
1.5.2 建立简单的DDoS检测系统
1.6 本章小结
第2章 运维安全
2.1 Web组件安全
2.1.1 Nginx安全
2.1.2 PHP安全
2.1.3 Tomcat安全
2.2 其他组件安全
2.2.1 Redis安全
2.2.2 Elasticsearch安全
2.2.3 其他相关组件:Kafka、MySQL、Oracle等
2.3 上云安全
2.3.1 流量获取
2.3.2 边界管理
2.3.3 云存储安全
2.3.4 小结
2.4 其他安全建议
2.5 本章小结
第3章 主机安全
第4章 办公网安全
第5章 开发安全
第6章 日志分析
第7章 安全平台建设
第8章 安全监控
第9章 隐私与数据安全
0章 业务安全
1章 风控体系建设
2章 企业安全体系建设

内容简介

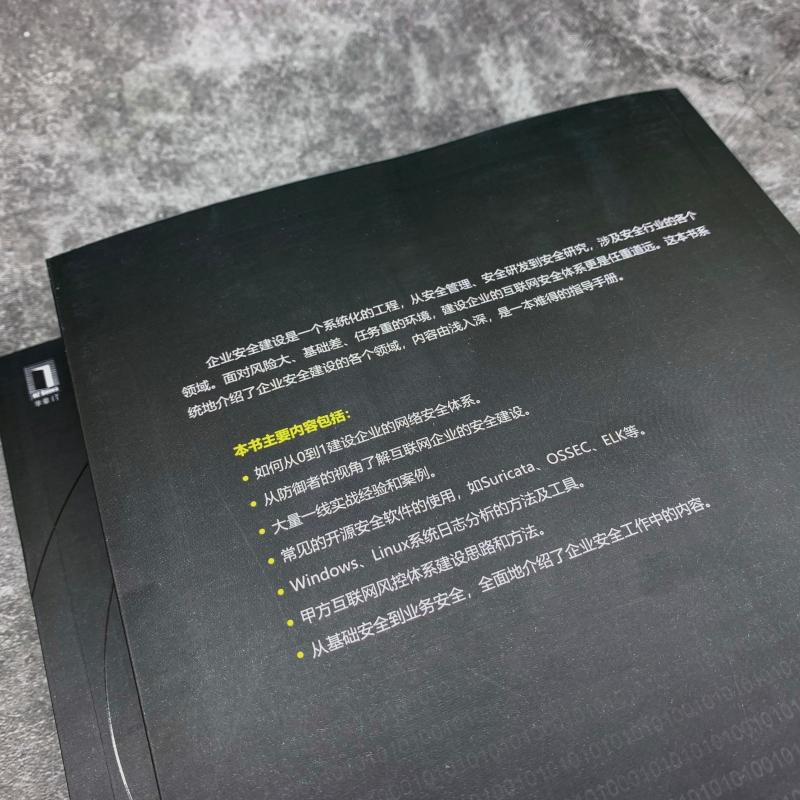
本书全面介绍企业进行互联网业务时所推荐的安全技术,包含安全体系建设的方方面面,给出了作者多年亲历的案例,可供各种类型的企业建立网络安全体系时参考。 全书共分为12章:章介绍网络安全的基础内容,包括流量镜像、抓包、网络入侵检测系统等;第2章介绍运维涉及的常用组件、上云安全,以及一些安全建议;第3章介绍Windows、Linux系统方面的安全内容,同时也介绍了主机入侵检测系统及使用方法;第4章介绍办公网方面的一些安全技术,包括准入、隔离、DHCPSnooping等相关技术;第5章介绍与开发安全相关的内容,包括SDL、OWASP、自建扫描器等:第6章介绍日志分析相关的技术与工具,以及日志分析的一些思路和建议:第7章介绍如何组建安全平台;第8章围绕监控体系建设展开,还介绍了作者对ATT&CK的一些看法:第9章介绍GDPR及相关工作,以及数据安全方面的内容;0章介绍账号、支付、内容等......











评论晒单