
 |
| |||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||||
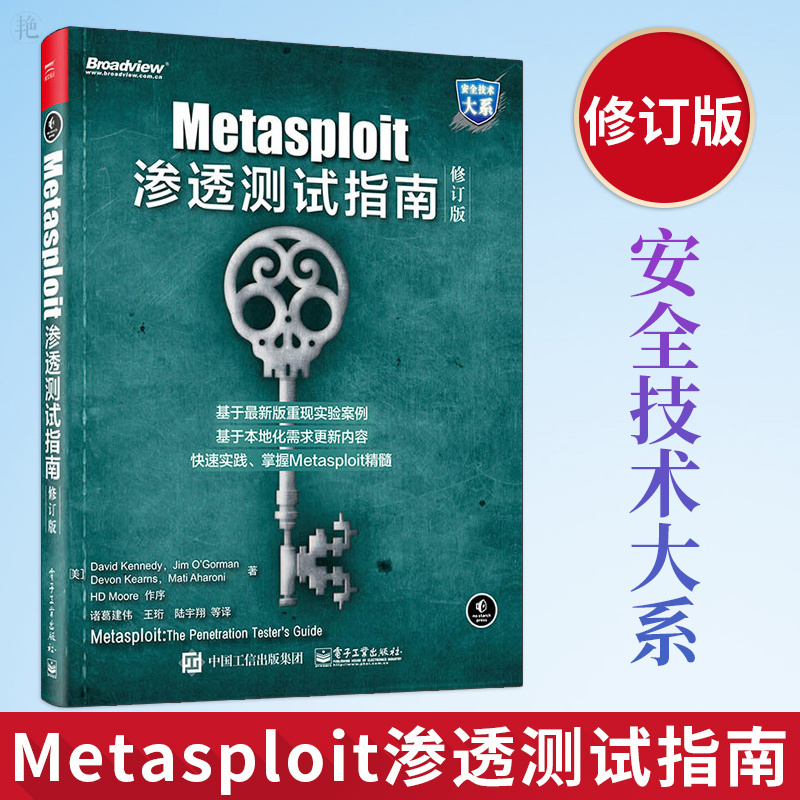
| Metasploit渗透测试指南(修订版) | ||
 | 定价 | 79.00 |
| 出版社 | 电子工业出版社 | |
| 版次 | 1 | |
| 出版时间 | 2017年06月 | |
| 开本 | 16 | |
| 作者 | (美国)David Kennedy(戴维.肯尼) 等著,诸葛建伟 等译 | |
| 装帧 | 平装 | |
| 页数 | ||
| 字数 | ||
| ISBN编码 | 9787121318252 | |
| 重量 | ||
第1 章 渗透测试技术基础 .......................................................................................................................................................... 1
1.1 PTES 中的渗透测试阶段
1.1.1 前期交互阶段
1.1.2 情报搜集阶段
1.1.3 威胁建模阶段
1.1.4 漏洞分析阶段
1.1.5 渗透攻击阶段
1.1.6 后渗透攻击阶段
1.1.7 报告阶段
1.2 渗透测试类型
1.2.1 白盒测试
1.2.2 黑盒测试
1.2.3 灰盒测试
1.3 漏洞扫描器
1.4 小结
第2 章 Metasploit 基础 ............................................................................................................................................................... 7
2.1 专业术语
2.1.1 渗透攻击(Exploit)
2.1.2 攻击载荷(Payload)
2.1.3 shellcode
2.1.4 模块(Module)
2.1.5 监听器(Listener)
2.2 Metasploit 用户接口
2.2.1 MSF 终端
2.2.2 MSF 命令行
2.2.3 Armitage
2.3 Metasploit 功能程序
2.3.1 MSF 攻击载荷生成器
2.3.2 MSF 编码器
2.3.3 Nasm shel
2.4 Metasploit Express 和Metasploit Pro
2.5 小结
第3 章 情报搜集 ......................................................................................................................................................................... 15
3.1 被动信息搜集
3.1.1 whois 查询
3.1.2 Netcraft
3.1.3 nslookup
3.1.4 Google Hacking
3.2 主动信息搜集
3.2.1 使用nmap 进行端口扫描
3.2.2 在Metasploit 中使用数据库
3.2.3 使用Metasploit 进行端口扫描
3.3 针对性扫描
3.3.1 服务器消息块协议扫描
3.3.2 搜寻配置不当的Microsoft SQL Server
3.3.3 SSH 服务器扫描
3.3.4 FTP 扫描
3.3.5 简单网管协议扫描
3.4 编写自己的扫描器
3.5 展望
第4 章 漏洞扫描 ......................................................................................................................................................................... 36
4.1 基本的漏洞扫描
4.2 使用Nexpose 进行扫描
4.2.1 配置
4.2.2 将扫描报告导入到Metasploit 中
4.2.3 在MSF 控制台中运行Nexpose
4.3 使用Nessus 进行扫描
4.3.1 配置Nessus
4.3.2 创建Nessus 扫描策略
4.3.3 执行Nessus 扫描
4.3.4 Nessus 报告
4.3.5 将扫描结果导入Metasploit 框架中
4.3.6 在Metasploit 内部使用Nessus 进行扫描
4.4 专用漏洞扫描器
4.4.1 验证SMB 登录
4.4.2 扫描开放的VNC 空口令
4.4.3 扫描开放的X11 服务器
4.5 利用扫描结果进行自动化攻击
第5 章 渗透攻击之旅 ................................................................................................................................................................. 65
5.1 渗透攻击基础
5.1.1 msf> show exploits
5.1.2 msf> show auxiliary
5.1.3 msf> show options
5.1.4 msf> show payloads
5.1.5 msf> show targets
5.1.6 info
5.1.7 set 和unset
5.1.8 setg 和unsetg
5.1.9 save
5.2 你的第壹次渗透攻击
5.3 攻击Metasploitable 主机
5.4 全端口攻击载荷:暴力猜解目标开放的端口
5.5 资源文件
5.6 小结
第6 章 Meterpreter ................................................................................................................................................................... 83
6.1 攻陷Windows XP 虚拟机
6.1.1 使用nmap 扫描端口
6.1.2 攻击MS SQL
6.1.3 暴力破解MS SQL 服务
6.1.4 xp_cmdshell
6.1.5 Meterpreter 基本命令
6.1.6 获取键盘记录
6.2 挖掘用户名和密码
6.2.1 提取密码哈希值
6.2.2 使用Meterpreter 命令获取密码哈希值
6.3 传递哈希值
6.4 权限提升
6.5 令牌假冒
6.6 使用PS
6.7 通过跳板攻击其他机器
6.7.1 使用Meterpreter 进行跳板攻击
6.7.2 使用Metasploit Pro 的VPN 跳板
6.8 使用Meterpreter 脚本
6.8.1 迁移进程
6.8.2 关闭杀毒软件
6.8.3 获取系统密码哈希值
6.8.4 查看目标机上的所有流量
6.8.5 攫取系统信息
6.8.6 控制持久化
6.9 向后渗透攻击模块转变
6.10 将命令行shell 升级为Meterpreter
6.11 通过附加的Railgun 组件操作Windows API
6.12 小结
第7 章 免杀技术 ...................................................................................................................................................................... 112
7.1 使用MSF 攻击载荷生成器创建可独立运行的二进制文件
7.2 躲避杀毒软件的检测
7.2.1 使用MSF 编码器
7.2.2 多重编码
7.3 自定义可执行文件模板
7.4 隐秘地启动一个攻击载荷
7.5 加壳软件
7.6 使用Metasploit Pro 的动态载荷实现免杀
7.7 关于免杀处理的zui后忠告
第8 章 客户端渗透攻击 .......................................................................................................................................................... 127
8.1 基于浏览器的渗透攻击
8.1.1 基于浏览器的渗透攻击原理
8.1.2 关于空指令
8.2 使用ollydbg 调试器揭秘空指令机器码
8.3 对IE 浏览器的极光漏洞进行渗透利用
8.4 文件格式漏洞渗透攻击
8.5 发送攻击负载
8.6 小结
第9 章 Metasploit 辅助模块 .................................................................................................................................................. 141
9.1 使用辅助模块
9.2 辅助模块剖析
9.3 展望
第10 章 社会工程学工具包 .................................................................................................................................................... 153
10.1 配置SET 工具包
10.2 针对性钓鱼攻击向量
10.3 Web 攻击向量
10.3.1 Java Applet
10.3.2 客户端Web 攻击
10.3.3 用户名和密码获取
10.3.4 标签页劫持攻击(Tabnabbing)
10.3.5 中间人攻击
10.3.6 网页劫持
10.3.7 综合多重攻击方法
10.4
Metasploit渗透测试指南(修订版)》介绍Metasploit——近年来强大、流行和有发展前途的开源渗透测试平台软件,以及基于Metasploit进行网络渗透测试与安全漏洞研究分析的技术、流程和方法。 本书共有17章,覆盖了渗透测试的情报搜集、威胁建模、漏洞分析、渗透攻击和后渗透攻击各个环节,并包含了免杀技术、客户端渗透攻击、社会工程学、自动化渗透测试、无线网络攻击等高级技术专题,以及如何扩展Metasploit情报搜集、渗透攻击与后渗透攻击功能的实践方法,本书一步一个台阶地帮助初学者从零开始建立起作为渗透测试者的基本技能,也为职业的渗透测试工程师提供一本参考用书。本书获得了Metasploit开发团队的一致好评,Metasploit项目创始人HD Moore评价本书为:"现今难得一见的优秀的Metasploit框架软件参考指南”。










评论晒单